सूरत सिटी साइबर क्राइम सेल ने एक बड़े ऑनलाइन धोखाधड़ी नेटवर्क का भंडाफोड़ करते हुए अंतरराष्ट्रीय साइबर फ्रॉड रैकेट से जुड़े दो संदिग्धों को गिरफ्तार किया है। पुलिस जांच में सामने आया कि ये आरोपी शेयर बाजार में भारी मुनाफे का लालच देकर लोगों को फर्जी एप्लीकेशन डाउनलोड करने के लिए प्रेरित करते थे। इसके बाद पीड़ितों को विभिन्न बैंक खातों में पैसे ट्रांसफर करने के लिए मजबूर किया जाता था, जिससे लगभग 410 करोड़ रुपये की ऑनलाइन धोखाधड़ी का नेटवर्क उजागर हुआ है।
फर्जी ट्रेडिंग ऐप्स के जरिए ठगी
शिकायतकर्ता को शेयर ट्रेडिंग के जरिए बड़ा मुनाफा कमाने का झांसा दिया गया था और उसे ‘एचबी अल्ट्रा’ (HB Ultra) तथा ‘आईआईएसएल सेक’ (IISL Sec) जैसे फर्जी एप्लीकेशन डाउनलोड करने को कहा गया था। इन फर्जी ऐप्स के माध्यम से शिकायतकर्ता ने विभिन्न बैंक खातों में कुल 23,38,800 रुपये ट्रांसफर कर दिए। जब उसने बाद में पैसे निकालने की कोशिश की, तो उसे रोक दिया गया। इस मामले में सूरत साइबर क्राइम पुलिस स्टेशन में भारतीय न्याय संहिता और सूचना प्रौद्योगिकी अधिनियम की प्रासंगिक धाराओं के तहत मामला दर्ज किया गया।
तकनीकी निगरानी से हुई गिरफ्तारी
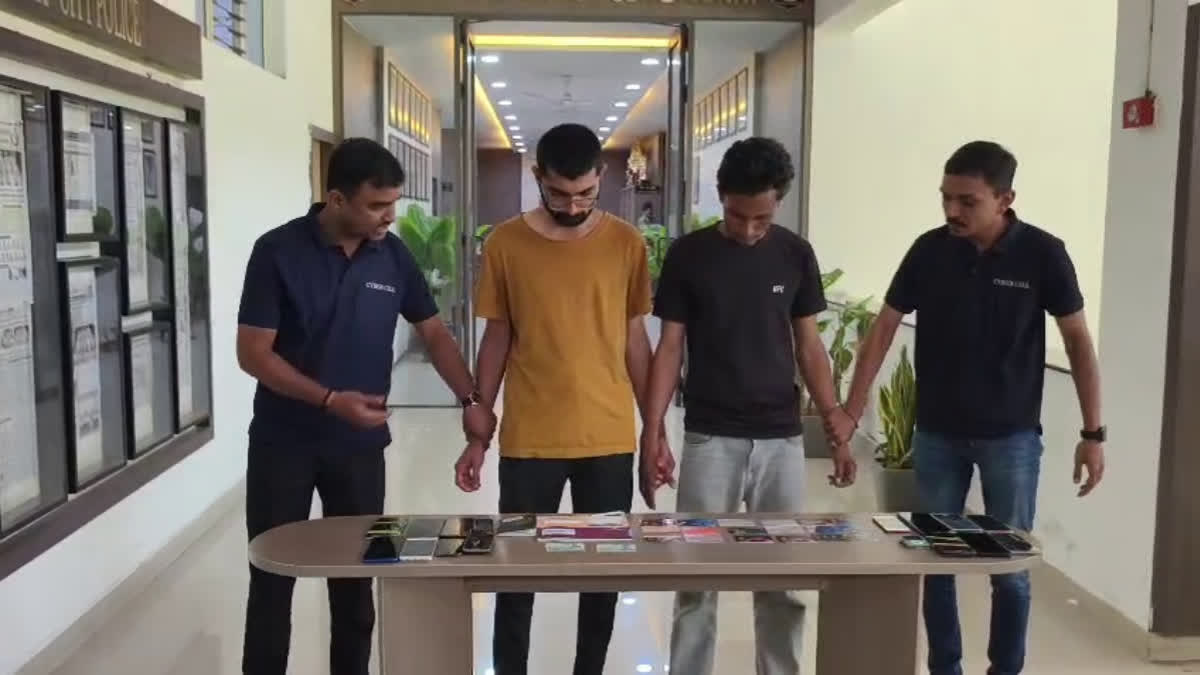
मामले की गंभीरता को देखते हुए पुलिस अधिकारियों के मार्गदर्शन में एक विशेष जांच शुरू की गई। शिकायतकर्ता द्वारा दी गई बैंक खाता जानकारी और उससे जुड़े मोबाइल नंबरों का सत्यापन किया गया। तीन से चार दिनों की तकनीकी निगरानी और पूछताछ के बाद साइबर क्राइम सेल की टीमों ने सूरत के सिविल चार रस्ता इलाके के पास से दो आरोपियों को दबोच लिया। गिरफ्तार आरोपियों की पहचान अब्दुल रहमान मोहम्मदहसिन अक्कुकरा और मोहसिन खान (उर्फ ट्ड्डू शमीम खान) के रूप में हुई है।
चीनी गैंग से जुड़े थे तार
पुलिस जांच से पता चला कि अब्दुल रहमान दुबई से संचालित होने वाले एक चीनी साइबर क्राइम गैंग के लिए काम करता था। वह ‘म्यूल’ बैंक खाते खोलता था और उनमें साइबर फ्रॉड का पैसा जमा कराता था। इसके बाद वह उन फंडों को यूएसडीटी (USDT) क्रिप्टोकरेंसी में बदलकर डिजिटल वॉलेट के जरिए चीनी गैंग तक पहुंचाता था और इस काम के लिए कमीशन कमाता था। तलाशी के दौरान आरोपियों के पास से कई मोबाइल फोन, डेबिट कार्ड, चेकबुक और बैंक खातों की जानकारी बरामद की गई है। पुलिस ने सभी सामग्री जब्त कर आगे की जांच शुरू कर दी है।